Gobernanza de IA en 90 días: un marco empresarial basado en el RMF del NIST
Un marco de gobernanza de IA define políticas, responsabilidades y controles para crear, aprobar y supervisar sistemas, con referencias al NIST AI RMF, la Ley de IA de la UE y los principios de la OCDE.
En esta página
Un marco de gobernanza de IA es el conjunto estructurado de políticas, roles y controles que determinan cómo una organización construye, aprueba y monitorea sistemas de IA, basándose en estándares como el NIST AI RMF, la Ley de IA de la UE y los Principios de IA de la OCDE. Si lidera una organización que implementa IA hoy, el primer paso no es escribir un documento de política. Se trata de asignar un propietario responsable y adoptar un sistema de niveles de riesgo para que cada caso de uso de IA sea examinado proporcionalmente a su riesgo real.
TL;DR:
- La mayoría de las organizaciones deberían comenzar a gestionar la IA asignando un propietario responsable e implementando niveles de riesgo antes de redactar políticas.
- Marcos como la Ley de IA de la UE son legalmente vinculantes dentro de la UE y exigen el cumplimiento de los productos que ingresan a su mercado, mientras que otros como el NIST son voluntarios.
- Todos los modelos de gobernanza enfatizan seis pilares: rendición de cuentas, controles basados en riesgos, supervisión humana, gestión de datos, transparencia y seguridad; asignar los controles existentes a estos reduce las brechas.
- La incorporación de herramientas de gobernanza, como registros de modelos y flujos de trabajo de aprobación, en los sistemas operativos diarios garantiza un mejor cumplimiento y preparación para las auditorías.
- Incorporar la gobernanza en flujos de trabajo y herramientas de equipo, en lugar de sistemas separados, mejora la adopción y la propiedad, especialmente cuando se combina con capacitación continua y definiciones claras de funciones.
¿Qué se considera un marco de gobernanza de la IA?
No todos los marcos en este espacio tienen el mismo peso, y confundir una directriz voluntaria con un mandato legal es una de las formas más rápidas de asignar mal el presupuesto de cumplimiento. Algunos marcos son un andamiaje de asesoramiento destinado a dar forma a la práctica interna. Otros son ley, con sanciones adjuntas. Saber cuál es cuál determina dónde gastar su primer dólar de esfuerzo de gobernanza.
El Marco de gestión de riesgos de IA del NIST (AI RMF) es un marco voluntario de origen estadounidense organizado en torno a cuatro funciones: GOBERNAR, MAPEAR, MEDIR y GESTIONAR. Es flexible por diseño, está pensado para ser adaptado en lugar de seguirlo como una lista de verificación, y se aplica a cualquier organización que cree o implemente IA independientemente del sector.
La Ley de IA de la UE (Reglamento 2024/1689) no es voluntaria. Es una ley vinculante en toda la Unión Europea que clasifica los sistemas de IA en niveles de riesgo, desde prácticas prohibidas hasta riesgos mínimos, y vincula obligaciones concretas, documentación técnica, divulgaciones de transparencia y mantenimiento de registros a los proveedores e implementadores de sistemas de alto riesgo. Si su producto llega a los usuarios o mercados de la UE, este marco supera cualquier directriz voluntaria que de otro modo podría priorizar.
Los Principios de IA de la OCDE establecen valores de alto nivel, diseño centrado en el ser humano, transparencia, solidez y responsabilidad, adoptados por docenas de gobiernos y utilizados como columna vertebral filosófica de muchas leyes nacionales.
El Marco modelo de gobernanza de la IA de Singapur ofrece orientación práctica y voluntaria basada en estructuras de gobernanza interna, determinando el nivel adecuado de participación humana en las decisiones aumentadas por la IA y la comunicación con las partes interesadas, y se ha actualizado para seguir el ritmo de la IA generativa.
ISO/IEC 42001 es el primer estándar internacional certificable para sistemas de gestión de IA, útil para organizaciones que desean una afirmación de madurez de gobernanza auditable por parte de terceros.
La Recomendación de la UNESCO sobre la Ética de la Inteligencia Artificial es un instrumento global basado en valores adoptado por los estados miembros, que enfatiza los derechos humanos y la sostenibilidad ambiental por encima de la mecánica técnica.
Las Directrices de Gobernanza de IA de la India adoptan un enfoque distintivo que prioriza a las personas y a todo el gobierno, enfatizando el desarrollo institucional y la inclusión en lugar de controles técnicos prescriptivos.
- Voluntario y flexible: NIST AI RMF, Principios de la OCDE, Marco modelo de Singapur, Recomendación de la UNESCO
- Legalmente vinculante: Ley de IA de la UE (dentro de la jurisdicción de la UE y para productos que ingresan a los mercados de la UE)
- Estándar certificable: ISO/IEC 42001
- Enfoque de creación de instituciones nacionales: Directrices de gobernanza de la IA de la India
Si se despliega en la UE, comience allí. Si necesita un vocabulario operativo común que funcione en todas las jurisdicciones, las cuatro funciones del NIST le brindan la estructura más exportable.
¿Qué principios comparten todos estos marcos?
Si se eliminan las diferencias jurisdiccionales, todo modelo serio de gobernanza de la IA convergerá en los mismos seis pilares. Esta convergencia es importante: significa que puede crear un programa interno y asignarlo a múltiples marcos externos en lugar de ejecutar vías de cumplimiento paralelas.
- Responsabilidad y documentación. Alguien, por su nombre, es propietario del perfil de riesgo de cada sistema de IA, y esa propiedad se registra, no se asume.
- Enfoque basado en el riesgo. Los controles se escalan con daños potenciales. Un chatbot que sugiere nombres de productos recibe un escrutinio más ligero que un sistema que aprueba solicitudes de préstamos.
- Supervisión humana. Los marcos especifican dónde una persona debe revisar, aprobar o poder anular una decisión automatizada, y en qué umbral.
- Gobierno de datos y gestión del ciclo de vida del modelo. Procedencia de los datos de capacitación, pruebas antes de la implementación y revalidación después de las actualizaciones.
- Transparencia y explicabilidad. Las partes interesadas, internas y externas, pueden comprender qué hace el sistema y por qué produjo un resultado determinado.
- Controles de seguridad, privacidad y protección. Práctica estándar de seguridad de la información extendida a pesos de modelos, indicaciones y registros de inferencia.
Consejo profesional: Asigne sus controles SOC 2 o ISO 27001 existentes a estos seis pilares antes de escribir algo nuevo. La mayoría de las empresas ya han realizado una parte importante del trabajo de seguridad y gobernanza de datos. Las brechas de gobernanza generalmente se concentran en torno a la supervisión y la rendición de cuentas humanas, no a la seguridad.
El hilo común entre el NIST, la Ley de la UE y el modelo de Singapur es que ninguno de ellos pide que se elimine el riesgo. Le piden que conozca su riesgo y demuestre que lo está gestionando. Esa distinción da forma a todo lo que sigue.
¿Cómo funcionan en la práctica las cuatro funciones del NIST?
El NIST AI RMF es el más útil operativamente de los marcos principales porque se traduce en artefactos concretos en lugar de principios abstractos. Cada función produce algo que puede señalar durante una auditoría o revisión de la junta.
GOBERN sienta las bases: políticas, estructuras de responsabilidad y prácticas de documentación que existen antes de que comience cualquier proyecto de IA específico.
- Redactar una política de uso de IA que defina casos de uso aceptables y prohibidos.
- Nombre un ejecutivo responsable (a menudo un CAIO, director de riesgos o presidente delegado del comité).
- Establecer una ruta de escalada documentada para disputas sobre clasificación de riesgos.
MAP ocurre al inicio del proyecto, analizando el contexto, el uso previsto y las partes interesadas antes de capacitar o comprar un solo modelo.
- Complete un cuestionario de contexto y propósito para cada caso de uso de IA propuesto.
- Identifique las partes interesadas, clientes, empleados y reguladores afectados y documente los daños previsibles.
- Establezca criterios de aprobación o no aprobación que el proyecto debe aprobar antes de pasar a la construcción o adquisición.
MEASURE es donde viven las pruebas: métricas de rendimiento, pruebas de imparcialidad y planes de validación, incluidos los perfiles que NIST ha ampliado específicamente para la IA generativa.
- Defina umbrales de aceptación de precisión, sesgo y solidez antes de que comiencen las pruebas.
- Ejecute pruebas de casos extremos y contradictorios, no solo la validación de casos promedio.
- Documente los resultados en una tarjeta modelo o en un informe de evaluación vinculado a la versión específica del modelo.
GESTIONAR cubre lo que sucede después de la implementación: planes de mitigación, respuesta a incidentes y asignación de recursos para soluciones continuas.
- Asigne un propietario de respuesta y una escala de gravedad definida para incidentes relacionados con la IA.
- Cree un trabajo pendiente de remediación vinculado a las alertas de monitoreo, no solo a las quejas de los usuarios.
- Programe reevaluaciones periódicas vinculadas a actualizaciones del modelo o desviación de datos.
Artefactos concretos que vale la pena construir con anticipación: una plantilla de política de IA de una página, un formato de entrada de registro modelo (propietario, propósito, nivel de riesgo, última fecha de validación) y una plantilla de plan de tratamiento de riesgos que vincula cada riesgo identificado con una mitigación y un plazo específicos. La propia guía del NIST trata el RMF como un menú para adaptarse, no como una lista de verificación para completar, y esa adaptabilidad es precisamente la razón por la que funciona en industrias con perfiles de riesgo tremendamente diferentes.
¿Cómo es un modelo operativo empresarial práctico?
La mayoría de las empresas fracasan en la gobernanza de la IA no porque carezcan de principios sino porque nunca deciden quién hace qué. Cinco pilares, un modelo operativo y un registro solucionan eso.
Los cinco pilares:
- Política y estrategia: establece la dirección y define el apetito de riesgo aceptable.
- Gestión de riesgos: ejecuta el seguimiento de niveles, evaluación y mitigación.
- Ética y supervisión: revisa casos extremos, hallazgos de sesgo y clasificaciones en disputa.
- Datos y MLOps: posee canalizaciones, control de versiones y validación técnica.
- Seguridad y cumplimiento: maneja el control de acceso, la preparación para auditorías y el mapeo regulatorio.
Tres modelos operativos cubren casi todas las organizaciones. Un centro de excelencia centralizado pone a un equipo a cargo de toda la revisión de la IA, lo que funciona bien para organizaciones más pequeñas o industrias altamente reguladas donde la coherencia importa más que la velocidad. Un modelo federado distribuye la propiedad de la gobernanza a las unidades de negocios con un equipo de estándares central liviano, adecuado para empresas grandes y descentralizadas con casos de uso variados. Un modelo híbrido, política central y niveles de riesgo con ejecución federada, es a lo que recurren la mayoría de las organizaciones medianas y grandes después del primer año, porque la centralización pura se convierte en un cuello de botella y la federación pura pierde consistencia.
Una simple división de RACI: el consejo de gobernanza de la IA es responsable de los estándares de niveles de riesgo; los líderes de las unidades de negocios son responsables del cumplimiento de los casos de uso individuales; Los equipos legales y de seguridad son consultados sobre cada aprobación de alto riesgo; y la junta es informada trimestralmente sobre la exposición al riesgo a nivel de cartera.
El registro es el núcleo operativo. Para cada sistema de IA en producción, registre su propietario, propósito, nivel de riesgo, fuentes de datos de capacitación, última fecha de validación y estado de monitoreo. Esto se convierte en su canal de evidencia tanto para auditorías internas como para revisión regulatoria externa.
Consejo profesional: No cree barreras de aprobación pesadas para cada automatización. Una herramienta interna de bajo riesgo, por ejemplo un resumidor de reuniones, debería aprobar la revisión en un día a través de un formulario de autocertificación liviano. Reserve la revisión completa del comité para los sistemas que afectan las decisiones de los clientes, los resultados financieros o los datos protegidos. Los controles más ligeros para una automatización de bajo impacto mantienen el negocio ágil, mientras que los caminos más pesados protegen donde realmente importa.
¿Quién debería ser el dueño de las decisiones de gobernanza y qué deberían verificar?
La gobernanza falla cuando la responsabilidad es vaga. Asigne estos roles explícitamente, por escrito, antes de que su primer proyecto de IA llegue a producción.
- La junta directiva o el equipo ejecutivo establece el tono y el apetito por el riesgo. Deberían preguntar, como mínimo trimestralmente: ¿Cuál es nuestra exposición actual al riesgo de IA por nivel? ¿Qué incidentes ocurrieron y cómo se resolvieron? ¿Cumplimos con las regulaciones vinculantes en todos los mercados en los que operamos?
- El consejo de gobierno o el comité de ética se reúne con una cadencia fija, mensualmente para los programas activos, y es dueño de decisiones escaladas: clasificaciones de riesgo en disputa, hallazgos de sesgo que cruzan los umbrales de aceptación y solicitudes de excepciones a la política estándar.
- Los propietarios y administradores de modelos se encargan de la capa operativa: mantener la documentación actualizada, ejecutar la revalidación programada y definir el umbral del ser humano en el circuito, el punto específico en el que un humano debe revisar antes de que se ejecute una acción.
- Los revisores que aprueban una nueva implementación deben confirmar cinco cosas antes de aprobarla: propósito y alcance documentados, evaluación de niveles de riesgo completada, resultados de pruebas contra umbrales definidos, un propietario responsable designado y un plan de monitoreo con umbrales de alerta definidos.
Señales de alerta que deberían detener una aprobación en frío: ningún propietario designado, ninguna metodología de prueba documentada, un nivel de riesgo autoasignado por el equipo solicitante sin una revisión independiente, o un plan de monitoreo que solo verifica el tiempo de actividad del sistema en lugar de la calidad de los resultados.
¿Cómo se deben medir y monitorear los sistemas de IA una vez que estén activos?
La gobernanza no termina con el lanzamiento. Comienza a generar sus datos más útiles después del lanzamiento, que es exactamente cuando la mayoría de los programas dejan de prestar atención.
Realice un seguimiento de cinco categorías de métricas: rendimiento del modelo en comparación con la línea de base, indicadores de equidad en los segmentos demográficos cuando sea relevante, tasa de excepción (con qué frecuencia los revisores humanos anulan el sistema), tiempo medio de remediación (MTTR) para problemas marcados y señales de deriva que muestran cuando los datos en vivo difieren de los datos de entrenamiento.
- Cree telemetría en tiempo de ejecución que capture entradas, salidas y puntuaciones de confianza, no solo el estado del sistema.
- Establezca umbrales de alerta vinculados al impacto empresarial, no límites estadísticos arbitrarios.
- Diseñe la detección de deriva para que se ejecute según un cronograma, no solo cuando alguien note un problema.
- Registre todo lo necesario para la auditoría: entradas de decisiones, versión del modelo, anulaciones humanas y marcas de tiempo, conservadas según sus requisitos normativos de retención.
Un número en torno al cual vale la pena desarrollar su monitoreo: tasa de excepción. Una tasa creciente de anulaciones humanas en un sistema que se suponía funcionaba de forma autónoma es a menudo la primera señal de advertencia de desviación, mucho antes de que las métricas de rendimiento se degraden lo suficiente como para activar una alerta estándar.
El ciclo de vida del incidente sigue cuatro etapas: detección (alerta automatizada o informe humano), clasificación (clasificación de gravedad y contención inicial), remediación (solución implementada y validada) y actualización de la causa raíz (cambio de política o modelo para evitar que se repita). Saltarse la cuarta etapa es el fallo más común. Los equipos solucionan el síntoma y nunca cierran el círculo de por qué sucedió.
Primeros 90 días, seis meses y el juego largo
Los programas de gobernanza se estancan cuando los líderes intentan construir todo de una vez. Secuenciar el trabajo.
Primeros 90 días:
- Nombrar a un propietario ejecutivo responsable de la gestión de la IA.
- Ejecute un inventario completo de todos los sistemas de IA actualmente en uso, incluidas las implementaciones paralelas que nadie aprobó oficialmente.
- Redactar y aprobar una política de niveles de riesgo con tres o cuatro niveles claros.
- Consiga dos o tres logros rápidos y de bajo riesgo, como documentar un sistema existente, para generar impulso organizacional.
Hitos de los seis meses:
- Monitoreo de referencia en vivo en todos los sistemas de alto riesgo.
- Un registro modelo en funcionamiento que cubra todo el inventario.
- Políticas formales publicadas y comunicadas en toda la organización.
- Capacitación inicial impartida a propietarios y revisores de modelos.
- Un ciclo piloto de recertificación completado en al menos un sistema.
Las actividades del programa a largo plazo incluyen evaluaciones de madurez anuales según el marco elegido, una cadencia de recertificación fija (la mayoría de las empresas aterrizan en forma anual, con sistemas de alto riesgo en un ciclo más corto) y un proceso permanente para rastrear los cambios legales y regulatorios en todas las jurisdicciones donde opera.
Una agenda permanente útil para la revisión trimestral de gobernanza: resumen de riesgos de la cartera, incidentes desde la última reunión, próximos cambios de modelo que requieren reevaluación, actualizaciones regulatorias que afectan los niveles actuales y excepciones abiertas que requieren una decisión.
¿Cómo mantener informadas y alineadas a las partes interesadas?
La gobernanza de la IA muere silenciosamente cuando sólo el equipo de cumplimiento sabe que existe. Los ejecutivos aprueban una política, luego los equipos de ingeniería nunca se enteran de ella y seis meses después nadie puede explicar por qué un sistema se clasificó de esa manera.
Diferentes partes interesadas necesitan información diferente en diferentes profundidades. La junta quiere exposición al riesgo a nivel de cartera y resúmenes de incidentes, no detalles de la arquitectura del modelo. Los equipos de ingeniería necesitan que los criterios de clasificación de riesgos y el flujo de trabajo de aprobación estén explicados con suficiente claridad para que puedan realizar una autoevaluación antes de solicitar una revisión formal. Los equipos de atención al cliente necesitan saber qué divulgaciones se requieren legal o éticamente para que no los pillen explicando una decisión de IA que no entienden.
Cree una cadencia de comunicación que coincida con esta variación: reuniones informativas trimestrales para la junta directiva, actualizaciones mensuales para los líderes de ingeniería y productos, y un centro de políticas internas con capacidad de búsqueda para que cualquiera pueda verificar los requisitos actuales sin presentar una solicitud. Cuando el Marco Modelo de Gobernanza de la IA de Singapur enfatiza la comunicación con las partes interesadas como un pilar independiente en lugar de una idea de último momento, es porque la comunicación poco clara suele ser la causa fundamental cuando las políticas de gobernanza existen en el papel pero no dan forma al comportamiento real.
Las partes interesadas externas también importan. Los clientes afectados por decisiones automatizadas, los reguladores que revisan el cumplimiento y los socios que se integran con sus sistemas necesitan una explicación coherente y documentada de cómo funciona su modelo de gobernanza, no una respuesta improvisada elaborada después de que algo sale mal.
¿Dónde encaja la gobernanza de la IA dentro del cumplimiento corporativo existente?
Construir la gobernanza de la IA como una isla, desconectada de las funciones legales, de cumplimiento y de riesgo existentes, es uno de los errores más costosos que puede cometer una organización. Duplica el trabajo y crea rutas de aprobación conflictivas.
La solución es estructural. Dirija las evaluaciones de riesgos de IA a través de su proceso de gestión de riesgos empresariales existente en lugar de crear uno paralelo. Si ya tiene un registro de riesgos para riesgos operativos y financieros, agréguele una categoría de riesgo de IA en lugar de mantener una hoja de cálculo separada con la que nadie haga referencias cruzadas. Sus equipos legal y de privacidad ya se encargan de las obligaciones de protección de datos; La gobernanza de la IA debería ampliar el mandato de ese mismo equipo en lugar de duplicarlo con una función de privacidad de IA independiente.
La auditoría interna debería tratar los sistemas de IA de la misma manera que trata los controles financieros: sujetos a una revisión periódica e independiente de acuerdo con estándares documentados. Si su organización ya cuenta con la certificación SOC 2 o ISO 27001, asignar controles de IA a esas familias de controles existentes, en lugar de inventar nuevas categorías, reduce sustancialmente el tiempo de preparación de la auditoría.
La prueba práctica: si su programa de gobernanza de IA requiere una línea jerárquica completamente separada, un sistema de documentación separado y un proceso de auditoría separado de todo lo demás en la empresa, carecerá de recursos suficientes y será ignorado dentro de dieciocho meses. La integración no es una opción estructural agradable de tener. Es lo que determina si la gobernanza sobrevive más allá de su año de lanzamiento.
¿Cómo se capacita a los equipos para que sigan realmente la política?
Los documentos de política no cambian el comportamiento. Los programas de formación, reforzados por el diseño del flujo de trabajo, sí lo consiguen.
La formación eficaz sobre gobernanza de la IA se divide por funciones en lugar de ejecutar una sesión genérica para toda la empresa. Los propietarios y administradores de modelos necesitan capacitación práctica sobre el registro, los criterios de clasificación de riesgos y cómo documentar correctamente un plan de pruebas, idealmente con un ejemplo real del trabajo de su propio equipo en lugar de una plantilla genérica. Los ejecutivos y miembros de la junta directiva necesitan una sesión informativa más breve y de alto nivel centrada en las decisiones sobre el apetito de riesgo y qué preguntas hacer durante las revisiones trimestrales. Los empleados de primera línea que utilizan herramientas de inteligencia artificial a diario necesitan orientación práctica sobre lo que está permitido, lo que debe revelarse a los clientes y a quién contactar cuando algo parece ir mal.
La gestión de cambios funciona mejor cuando el nuevo proceso es más sencillo que la solución anterior. Si informar sobre un problema de IA requiere completar un formulario de siete campos escondido en tres menús, la gente no lo hará. Si se trata de una bandera de un solo clic dentro de la herramienta que ya utilizan, lo harán. Integre el mecanismo de informes en los flujos de trabajo existentes en lugar de agregar una aplicación de gobernanza separada que nadie abre voluntariamente.
Actualizar la capacitación anualmente como mínimo e inmediatamente después de cualquier cambio importante en la política o un incidente importante. Una política que los empleados capacitados encontraron una vez durante la incorporación y nunca más no es, en la práctica, ninguna política en absoluto.
¿Qué han aprendido de la manera más difícil los programas de gobernanza temprana?
Las organizaciones que defendieron la gobernanza de la IA en los últimos dos o tres años tienden a converger en las mismas duras lecciones, independientemente de la industria.
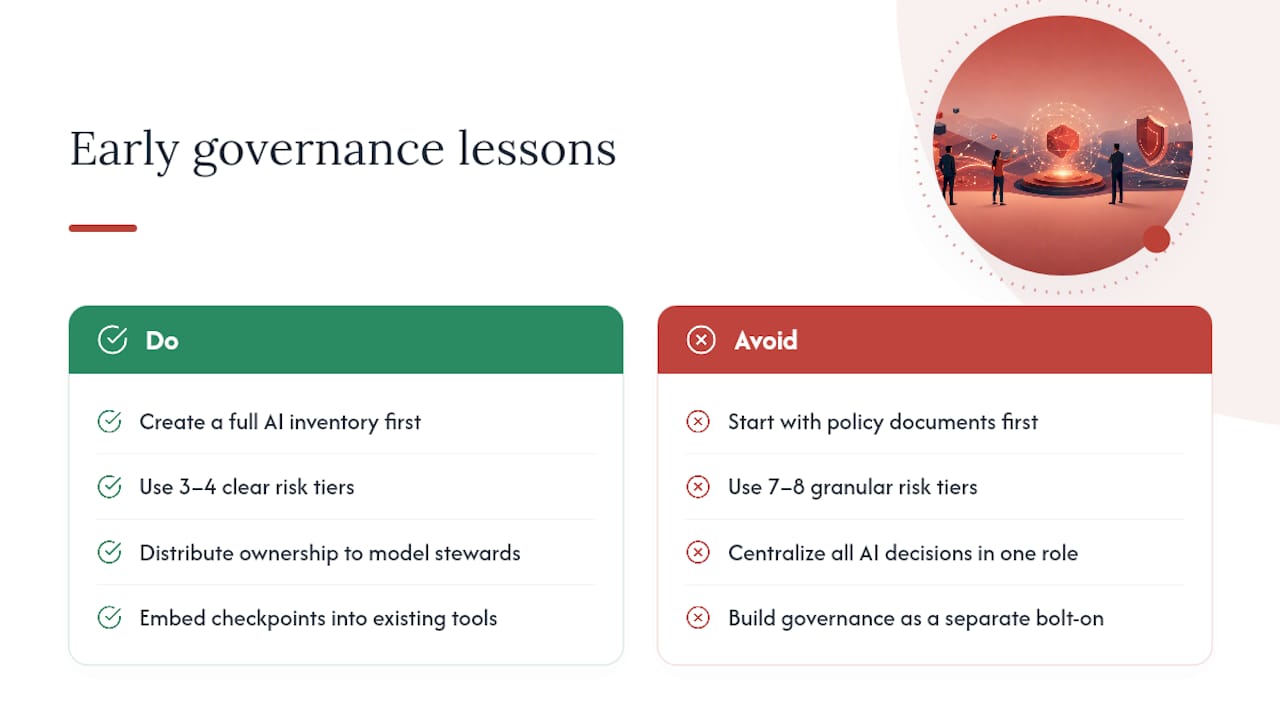
El error inicial más común es comenzar con documentos de políticas en lugar de con un inventario. Los equipos pasan meses redactando una carta ética integral de IA, mientras que las herramientas ocultas de IA, las cuentas ChatGPT, los scripts de automatización no autorizados y las integraciones de modelos no oficiales proliferan en todos los departamentos con visibilidad cero. El inventario debería ser lo primero. No puedes gobernar lo que no puedes ver.
La segunda lección es que la clasificación de riesgos falla cuando es demasiado granular. Los programas que se lanzan con siete u ocho niveles de riesgo colapsan por su propia complejidad en un año; los equipos no pueden clasificar de manera consistente los casos de uso y las distinciones entre niveles adyacentes se vuelven arbitrarias. Tres o cuatro niveles, claramente definidos con ejemplos concretos para cada uno, se mantienen mucho mejor en la práctica.
La tercera lección se refiere a la propiedad. Los programas en los que un único responsable de cumplimiento es dueño de todas las decisiones de riesgo de IA se atascan inmediatamente una vez que la cartera de IA supera un puñado de sistemas. Los programas que escalan distribuyen la propiedad diaria a administradores modelo integrados en unidades de negocios, con un consejo central que se encarga únicamente de las escaladas y el establecimiento de estándares, reflejando el modelo operativo híbrido que la mayoría de las empresas maduras eventualmente adoptan.
La cuarta lección, y la más subestimada, es que la gobernanza construida como complemento a las herramientas existentes sobrevive. La gobernanza construida como un sistema paralelo separado, un nuevo tablero, una nueva aplicación de aprobación, una nueva línea jerárquica, se abandona una vez que el impulso inicial de cumplimiento se desvanece. Incorporar puntos de control de gobernanza en las herramientas que los equipos ya utilizan todos los días es lo que marca la diferencia entre una política que sobrevive y una que muere silenciosamente en un impulso compartido.
¿Qué herramientas respaldan realmente la gobernanza a escala?
La gobernanza manual, las hojas de cálculo que rastrean el inventario de modelos, las cadenas de correo electrónico para aprobaciones, funcionan para un puñado de sistemas de inteligencia artificial. Colapsa entre diez y treinta sistemas, dependiendo de la complejidad organizacional.
Los registros de modelos, ya sean plataformas de gobernanza de IA diseñadas específicamente o extensiones de herramientas MLOps existentes, le brindan una única fuente de verdad sobre lo que se implementa, quién es el propietario y su nivel de riesgo actual. Las herramientas automatizadas de monitoreo y observabilidad señalan la desviación y la degradación del rendimiento sin necesidad de que alguien recuerde verificar manualmente. Las plataformas de automatización del flujo de trabajo pueden imponer puertas de aprobación directamente dentro de las herramientas que los equipos ya utilizan, por lo que una solicitud de IA de alto riesgo se dirige automáticamente al revisor correcto en lugar de depender de que alguien recuerde la política.
El patrón que vale la pena señalar: la tecnología de gobernanza funciona mejor cuando está integrada dentro de los sistemas operativos existentes, su CRM, su plataforma de emisión de tickets, su canal de implementación, en lugar de incorporarse como una aplicación separada únicamente para el cumplimiento. Una entrada de registro que se actualiza automáticamente cuando se vuelve a implementar un modelo es mucho más confiable que una que depende de que un equipo recuerde presentar una solicitud de cambio. Esa es la diferencia entre una gobernanza que genera canales de evidencia reales y una gobernanza que genera papeleo en el que nadie confía durante una auditoría real.
Por qué la gobernanza tiene que vivir dentro del flujo de trabajo, no al lado de él
La mayoría de los consejos sobre gobernanza de la IA tratan la política y la implementación como dos proyectos separados: primero se escribe el marco y luego se construyen los sistemas. En la práctica, esa secuencia produce una gobernanza que nadie sigue, porque los controles existen en algún lugar donde un equipo ocupado nunca mira.
El patrón que vale la pena aplicar a su propio programa es el inverso. Cree la revisión humana, la reescritura de CRM y el registro de decisiones directamente en el flujo de trabajo que ya utiliza un equipo. Cuando un sistema de calificación de clientes potenciales escribe su razonamiento en el mismo campo de CRM que un representante de ventas verifica de todos modos, el registro de auditoría existe sin que nadie haga trabajo adicional. Cuando una puerta de aprobación se encuentra dentro de la herramienta que un ajustador de reclamos ya abre todas las mañanas, el paso de gobernanza se siente como parte del trabajo, no como un impuesto de cumplimiento superpuesto.
La compensación es real y vale la pena mencionarla claramente. Integrar controles en herramientas existentes lleva más tiempo desde el principio que incorporar un panel de control independiente, y exige una comprensión genuina de cómo funciona el flujo de trabajo de un equipo antes de escribir una línea de automatización. Pero la recompensa es un modelo de gobernanza propiedad de las personas que lo utilizan, no una carpeta de políticas mantenida por un equipo de cumplimiento que nunca ve cómo se comporta realmente la IA en el día a día. Una entrada de registro modelo que se actualiza sola como parte de un proceso de implementación supera a una hoja de cálculo que alguien olvida actualizar cada vez.
Teodoro
Obtenga ayuda para convertir este marco en un sistema funcional
Leer sobre GOBERNAR, MAPEAR, MEDIR y GESTIONAR es una cosa. Otra es la creación de un registro modelo que se actualiza solo, una puerta de aprobación que reside dentro de su CRM y un punto de control humano presente que un equipo ocupado realmente utiliza. Una buena implementación de gobernanza implica dedicar tiempo a las herramientas operativas, de marketing y de ventas reales antes de diseñar cualquier control, de modo que la capa de gobernanza se ajuste al flujo de trabajo que el equipo ya ejecuta en lugar de agregar un sistema que deben acordarse de verificar.
Un enfoque integrado significa que el registro de auditoría, el registro de decisiones y la reescritura de CRM se integran directamente en los sistemas que las personas usan todos los días, con una transferencia supervisada para que el equipo termine siendo dueño y entendiendo lo que se construyó en lugar de depender del mantenimiento externo. Un compromiso de este tipo generalmente comienza con una auditoría de los flujos de trabajo actuales y la exposición al riesgo de la IA, seguida de la implementación y, cuando sea útil, una asociación continua para mantener los controles actualizados a medida que los sistemas evolucionan. Si está listo para pasar de un marco de gobernanza en papel a uno que se ejecuta dentro de sus herramientas reales, explore los servicios de IA integrados que ofrece Theodorosampas e inicie la conversación sobre dónde reside realmente su riesgo.
Fuentes
- Artificial Intelligence Risk Management Framework (AI RMF 1.0): NIST
- Regulatory framework on AI: European Commission
- Model AI Governance Framework: PDPC (Singapore)
- AI Risk Management Framework: NIST (overview page)