Διακυβέρνηση AI σε 90 ημέρες: επιχειρησιακό πλαίσιο με το RMF του NIST
Ένα πλαίσιο διακυβέρνησης AI ορίζει πολιτικές, ρόλους και ελέγχους για τη δημιουργία, έγκριση και παρακολούθηση συστημάτων, με αναφορά στο NIST AI RMF, τον EU AI Act και τις αρχές του ΟΟΣΑ.
Σε αυτή τη σελίδα
Ένα πλαίσιο διακυβέρνησης AI είναι το δομημένο σύνολο πολιτικών, ρόλων και ελέγχων που καθορίζουν τον τρόπο με τον οποίο ένας οργανισμός δημιουργεί, εγκρίνει και παρακολουθεί συστήματα τεχνητής νοημοσύνης, βασιζόμενος σε πρότυπα όπως το NIST AI RMF, το EU AI Act και το PrinECPles. Εάν ηγηθείτε ενός οργανισμού που αναπτύσσει AI σήμερα, η πρώτη κίνηση δεν είναι να γράψετε ένα έγγραφο πολιτικής. Ορίζει έναν υπόλογο ιδιοκτήτη και υιοθετεί ένα σύστημα βαθμίδας κινδύνου, ώστε κάθε περίπτωση χρήσης τεχνητής νοημοσύνης να ελέγχεται ανάλογο με τον πραγματικό κίνδυνο.
TL;DR:
- Οι περισσότεροι οργανισμοί θα πρέπει να ξεκινήσουν τη διακυβέρνηση της τεχνητής νοημοσύνης ορίζοντας έναν υπόλογο ιδιοκτήτη και εφαρμόζοντας βαθμίδες κινδύνου πριν από τη σύνταξη πολιτικών.
- Πλαίσια όπως ο νόμος της ΕΕ για την τεχνητή νοημοσύνη είναι νομικά δεσμευτικά εντός της ΕΕ, απαιτώντας συμμόρφωση για προϊόντα που εισέρχονται στην αγορά της, ενώ άλλα όπως το NIST είναι εθελοντικά.
- Όλα τα μοντέλα διακυβέρνησης δίνουν έμφαση σε έξι πυλώνες: λογοδοσία, έλεγχοι βάσει κινδύνου, ανθρώπινη εποπτεία, διαχείριση δεδομένων, διαφάνεια και ασφάλεια. Η αντιστοίχιση των υπαρχόντων ελέγχων σε αυτά μειώνει τα κενά.
- Η ενσωμάτωση εργαλείων διακυβέρνησης όπως τα μητρώα μοντέλων και οι ροές εργασιών έγκρισης σε καθημερινά λειτουργικά συστήματα διασφαλίζει καλύτερη συμμόρφωση και ετοιμότητα ελέγχου.
- Η ενσωμάτωση της διακυβέρνησης σε ροές εργασίας και ομαδικά εργαλεία, αντί για χωριστά συστήματα, ενισχύει την υιοθέτηση και την ιδιοκτησία, ειδικά όταν συνδυάζεται με συνεχή εκπαίδευση και σαφείς ορισμούς ρόλων.
Τι μετράει ως Πλαίσιο Διακυβέρνησης AI;
Δεν έχει κάθε πλαίσιο σε αυτόν τον χώρο το ίδιο βάρος και η σύγχυση μιας εθελοντικής κατευθυντήριας γραμμής με μια νομική εντολή είναι ένας από τους ταχύτερους τρόπους για την εσφαλμένη κατανομή του προϋπολογισμού συμμόρφωσης. Ορισμένα πλαίσια είναι συμβουλευτικά ικριώματα που προορίζονται να διαμορφώσουν την εσωτερική πρακτική. Άλλα είναι νόμοι, με επισυναπτόμενες κυρώσεις. Γνωρίζοντας ποιο είναι αυτό που καθορίζει πού ξοδεύετε το πρώτο δολάριο της προσπάθειας διακυβέρνησής σας.
Το NIST AI Risk Management Framework (AI RMF) είναι ένα εθελοντικό πλαίσιο αμερικανικής προέλευσης που οργανώνεται γύρω από τέσσερις λειτουργίες: GOVERN, MAP, MEASURE και MANAGE. Είναι ευέλικτο από τη σχεδίασή του, προορίζεται να προσαρμόζεται αντί να ακολουθείται ως λίστα ελέγχου και ισχύει για κάθε οργανισμό που δημιουργεί ή αναπτύσσει τεχνητή νοημοσύνη ανεξαρτήτως τομέα.
Ο EU Act AI Act (Κανονισμός 2024/1689) δεν είναι εθελοντικός. Είναι ένας δεσμευτικός νόμος σε όλη την Ευρωπαϊκή Ένωση που ταξινομεί τα συστήματα τεχνητής νοημοσύνης σε επίπεδα κινδύνου, από απαγορευμένες πρακτικές έως ελάχιστο κίνδυνο, και επισυνάπτει συγκεκριμένες υποχρεώσεις, τεχνική τεκμηρίωση, αποκαλύψεις διαφάνειας και τήρηση αρχείων στους παρόχους και τους προγραμματιστές συστημάτων υψηλού κινδύνου. Εάν το προϊόν σας αγγίζει χρήστες ή αγορές της ΕΕ, αυτό το πλαίσιο υπερτερεί κάθε εθελοντικής κατευθυντήριας γραμμής που διαφορετικά θα μπορούσατε να δώσετε προτεραιότητα.
Οι Αρχές AI του ΟΟΣΑ θέτουν αξίες υψηλού επιπέδου, ανθρωποκεντρικό σχεδιασμό, διαφάνεια, ευρωστία, υπευθυνότητα, που υιοθετήθηκαν από δεκάδες κυβερνήσεις και χρησιμοποιούνται ως η φιλοσοφική ραχοκοκαλιά πολλών εθνικών νόμων.
Το Πλαίσιο Διακυβέρνησης Μοντέλου AI της Σιγκαπούρης προσφέρει πρακτική, εθελοντική καθοδήγηση που βασίζεται σε δομές εσωτερικής διακυβέρνησης, προσδιορίζοντας το σωστό επίπεδο ανθρώπινης συμμετοχής σε αποφάσεις επαυξημένης τεχνητής νοημοσύνης και επικοινωνίας με τους ενδιαφερόμενους, και έχει ενημερωθεί ώστε να συμβαδίζει με το παραγωγική AI.
Το ISO/IEC 42001 είναι το πρώτο πιστοποιήσιμο διεθνές πρότυπο για συστήματα διαχείρισης τεχνητής νοημοσύνης, χρήσιμο για οργανισμούς που θέλουν μια ελεγχόμενη αξίωση ωριμότητας διακυβέρνησης από τρίτους.
Η Σύσταση της UNESCO για την Ηθική της Τεχνητής Νοημοσύνης είναι ένα παγκόσμιο, βασισμένο σε αξίες όργανο που υιοθετήθηκε από τα κράτη μέλη, δίνοντας έμφαση στα ανθρώπινα δικαιώματα και την περιβαλλοντική βιωσιμότητα έναντι της τεχνικής μηχανικής.
Οι Οδηγίες διακυβέρνησης AI της Ινδίας υιοθετούν μια ξεχωριστή προσέγγιση με προτεραιότητα τους ανθρώπους, ολόκληρης της κυβέρνησης, δίνοντας έμφαση στη συγκρότηση θεσμών και συμπερίληψη και όχι στους υποχρεωτικούς τεχνικούς ελέγχους.
- Εθελοντικό και ευέλικτο: NIST AI RMF, Αρχές του ΟΟΣΑ, Πρότυπο Πλαίσιο Σιγκαπούρης, Σύσταση της UNESCO
- Νομικά δεσμευτικό: Νόμος για την τεχνητή νοημοσύνη της ΕΕ (εντός της δικαιοδοσίας της ΕΕ και για προϊόντα που εισέρχονται στις αγορές της ΕΕ)
- Πιστοποιήσιμο πρότυπο: ISO/IEC 42001
- Εθνική προσέγγιση οικοδόμησης θεσμών: Οδηγίες διακυβέρνησης τεχνητής νοημοσύνης στην Ινδία
Εάν αναπτυχθείτε στην ΕΕ, ξεκινήστε από εκεί. Εάν χρειάζεστε ένα κοινό λειτουργικό λεξιλόγιο που λειτουργεί σε όλες τις δικαιοδοσίες, οι τέσσερις λειτουργίες του NIST σάς προσφέρουν την πιο εξαγώγιμη δομή.
Ποιες αρχές μοιράζονται όλα αυτά τα πλαίσια;
Καταργήστε τις διαφορές δικαιοδοσίας και κάθε σοβαρό μοντέλο διακυβέρνησης AI συγκλίνει στους ίδιους έξι πυλώνες. Αυτή η σύγκλιση έχει σημασία: σημαίνει ότι μπορείτε να δημιουργήσετε ένα εσωτερικό πρόγραμμα και να το αντιστοιχίσετε σε πολλαπλά εξωτερικά πλαίσια αντί να εκτελείτε παράλληλες διαδρομές συμμόρφωσης.
- Λογοδοσία και τεκμηρίωση. Κάποιος, ονομαστικά, κατέχει το προφίλ κινδύνου κάθε συστήματος τεχνητής νοημοσύνης και αυτή η ιδιοκτησία καταγράφεται και δεν αναλαμβάνεται.
- Προσέγγιση με βάση τον κίνδυνο. Ελέγχει την κλίμακα με πιθανή βλάβη. Ένα chatbot που προτείνει ονόματα προϊόντων ελέγχεται λιγότερο από ένα σύστημα που εγκρίνει αιτήσεις δανείου.
- Ανθρώπινη επίβλεψη. Τα πλαίσια καθορίζουν πού ένα άτομο πρέπει να ελέγξει, να εγκρίνει ή να μπορεί να παρακάμψει μια αυτοματοποιημένη απόφαση και σε ποιο όριο.
- Διακυβέρνηση δεδομένων και διαχείριση κύκλου ζωής μοντέλου. Προέλευση δεδομένων εκπαίδευσης, δοκιμές πριν από την ανάπτυξη και επανεπικύρωση μετά από ενημερώσεις.
- Διαφάνεια και επεξήγηση. Οι ενδιαφερόμενοι, εσωτερικοί και εξωτερικοί, μπορούν να κατανοήσουν τι κάνει το σύστημα και γιατί παρήγαγε ένα δεδομένο αποτέλεσμα.
- Έλεγχοι ασφάλειας, απορρήτου και ασφάλειας. Η τυπική πρακτική ασφάλειας πληροφοριών επεκτάθηκε στα βάρη μοντέλων, τις προτροπές και τα αρχεία καταγραφής συμπερασμάτων.
Επαγγελματική συμβουλή: Χαρτογραφήστε τα υπάρχοντα στοιχεία ελέγχου SOC 2 ή ISO 27001 με αυτούς τους έξι πυλώνες πριν γράψετε οτιδήποτε νέο. Οι περισσότερες επιχειρήσεις έχουν ήδη κάνει σημαντικό μέρος της εργασίας διακυβέρνησης και ασφάλειας δεδομένων. Τα κενά διακυβέρνησης συνήθως συγκεντρώνονται γύρω από την ανθρώπινη εποπτεία και τη λογοδοσία, όχι την ασφάλεια.
Το κοινό νήμα μεταξύ του NIST, του EU Act και του μοντέλου της Σιγκαπούρης είναι ότι κανένα από αυτά δεν σας ζητά να εξαλείψετε τον κίνδυνο. Σας ζητούν να γνωρίζετε τον κίνδυνο σας και να αποδείξετε ότι τον διαχειρίζεστε. Αυτή η διάκριση διαμορφώνει όλα όσα ακολουθούν.
Πώς λειτουργούν στην πράξη οι τέσσερις λειτουργίες του NIST;
Το NIST AI RMF είναι το πιο χρήσιμο λειτουργικά από τα κύρια πλαίσια επειδή μεταφράζεται σε συγκεκριμένα τεχνουργήματα και όχι σε αφηρημένες αρχές. Κάθε συνάρτηση παράγει κάτι στο οποίο μπορείτε να υποδείξετε κατά τη διάρκεια ενός ελέγχου ή μιας αναθεώρησης του συμβουλίου.
Το GOVERN χτίζει τα θεμέλια: πολιτικές, δομές λογοδοσίας και πρακτικές τεκμηρίωσης που υπάρχουν πριν από την έναρξη οποιουδήποτε συγκεκριμένου έργου τεχνητής νοημοσύνης.
- Σχεδιάστε μια πολιτική χρήσης τεχνητής νοημοσύνης που να ορίζει αποδεκτές και απαγορευμένες περιπτώσεις χρήσης.
- Ονομάστε ένα υπόλογο στέλεχος (συχνά CAIO, chief risk officer ή εξουσιοδοτημένο πρόεδρος επιτροπής).
- Καθιερώστε μια τεκμηριωμένη διαδρομή κλιμάκωσης για διαφορές σχετικά με την ταξινόμηση κινδύνου.
Το MAP συμβαίνει κατά την ανάληψη έργου, προσδιορίζοντας το πλαίσιο, την προβλεπόμενη χρήση και τα ενδιαφερόμενα μέρη πριν από την εκπαίδευση ή την αγορά ενός μεμονωμένου μοντέλου.
- Συμπληρώστε ένα ερωτηματολόγιο πλαισίου και σκοπού για κάθε προτεινόμενη περίπτωση χρήσης τεχνητής νοημοσύνης.
- Προσδιορίστε τους επηρεαζόμενους ενδιαφερόμενους, πελάτες, υπαλλήλους, ρυθμιστικές αρχές και τεκμηριώστε τις προβλέψιμες βλάβες.
- Ορίστε κριτήρια go/no-go που το έργο πρέπει να εκκαθαρίσει πριν προχωρήσει στην κατασκευή ή την προμήθεια.
Το MEASURE είναι το μέρος όπου ζουν οι δοκιμές: μετρήσεις απόδοσης, δοκιμές δικαιοσύνης και σχέδια επικύρωσης, συμπεριλαμβανομένων των προφίλ που έχει επεκτείνει το NIST ειδικά για τη γενετική τεχνητή νοημοσύνη.
- Καθορίστε τα κατώφλια αποδοχής για την ακρίβεια, την προκατάληψη και την ευρωστία πριν από την έναρξη της δοκιμής.
- Εκτελέστε δοκιμές αντιπάλου και αιχμής, όχι μόνο επικύρωση μέσης περίπτωσης.
- Το έγγραφο καταλήγει σε ένα μοντέλο κάρτας ή έκθεση αξιολόγησης που συνδέεται με τη συγκεκριμένη έκδοση μοντέλου.
Η ΔΙΑΧΕΙΡΙΣΗ καλύπτει τι συμβαίνει μετά την ανάπτυξη: σχέδια μετριασμού, αντιμετώπιση περιστατικών και κατανομή πόρων για συνεχείς επιδιορθώσεις.
- Ορίστε έναν κάτοχο απόκρισης και μια καθορισμένη κλίμακα σοβαρότητας για περιστατικά που σχετίζονται με την τεχνητή νοημοσύνη.
- Δημιουργήστε ένα ανεκτέλεστο αρχείο αποκατάστασης που συνδέεται με την παρακολούθηση ειδοποιήσεων, όχι μόνο με παράπονα χρηστών.
- Προγραμματίστε περιοδική επαναξιολόγηση που συνδέεται με ενημερώσεις μοντέλων ή μετατόπιση δεδομένων.
Συγκεκριμένα τεχνουργήματα που αξίζει να δημιουργηθούν νωρίς: ένα πρότυπο πολιτικής τεχνητής νοημοσύνης μιας σελίδας, μια μορφή καταχώρισης μητρώου μοντέλου (κάτοχος, σκοπός, επίπεδο κινδύνου, ημερομηνία τελευταίας επικύρωσης) και ένα πρότυπο σχεδίου αντιμετώπισης κινδύνου που συνδέει κάθε εντοπισμένο κίνδυνο με συγκεκριμένο μετριασμό και προθεσμία. Η καθοδήγηση του ίδιου του NIST αντιμετωπίζει το RMF ως ένα μενού για προσαρμογή, όχι ως λίστα ελέγχου προς συμπλήρωση, και αυτή η προσαρμοστικότητα είναι ακριβώς ο λόγος που λειτουργεί σε κλάδους με εξαιρετικά διαφορετικά προφίλ κινδύνου.
Πώς είναι ένα πρακτικό μοντέλο λειτουργίας επιχείρησης;
Οι περισσότερες επιχειρήσεις αποτυγχάνουν στη διακυβέρνηση της τεχνητής νοημοσύνης όχι επειδή δεν έχουν αρχές, αλλά επειδή ποτέ δεν αποφασίζουν ποιος κάνει τι. Πέντε πυλώνες, ένα μοντέλο λειτουργίας και ένα μητρώο το λύνουν αυτό.
Οι πέντε πυλώνες:
- Πολιτική και στρατηγική: καθορίζει την κατεύθυνση και καθορίζει την αποδεκτή διάθεση ανάληψης κινδύνου.
- Διαχείριση κινδύνου: εκτελεί την παρακολούθηση βαθμίδων, αξιολόγησης και μετριασμού.
- Ηθική και επίβλεψη: εξετάζει τις ακραίες περιπτώσεις, τα ευρήματα μεροληψίας και τις αμφισβητούμενες ταξινομήσεις.
- Δεδομένα και MLOps: κατέχει αγωγούς, έκδοση εκδόσεων και τεχνική επικύρωση.
- Ασφάλεια και συμμόρφωση: χειρίζεται τον έλεγχο πρόσβασης, την ετοιμότητα ελέγχου και τη ρυθμιστική χαρτογράφηση.
Τρία μοντέλα λειτουργίας καλύπτουν σχεδόν κάθε οργανισμό. Ένα συγκεντρωμένο κέντρο αριστείας θέτει σε μια ομάδα την ευθύνη όλων των αναθεωρήσεων τεχνητής νοημοσύνης, η οποία λειτουργεί καλά για μικρότερους οργανισμούς ή βιομηχανίες με υψηλή ρύθμιση, όπου η συνέπεια έχει μεγαλύτερη σημασία από την ταχύτητα. Ένα ομοσπονδιακό μοντέλο κατανέμει την ιδιοκτησία διακυβέρνησης σε επιχειρηματικές μονάδες με μια ελαφριά κεντρική ομάδα προτύπων, που ταιριάζει σε μεγάλες, αποκεντρωμένες επιχειρήσεις με ποικίλες περιπτώσεις χρήσης. Ένα υβριδικό μοντέλο, κεντρική πολιτική και κλιμάκωση κινδύνου με ομοσπονδιακή εκτέλεση, είναι αυτό που οι περισσότεροι οργανισμοί μεσαίου και μεγάλου μεγέθους προσελκύουν μετά το πρώτο έτος λειτουργίας τους, επειδή η καθαρή συγκέντρωση γίνεται εμπόδιο και η καθαρή ομοσπονδία χάνει τη συνοχή.
Ένας απλός διαχωρισμός του RACI: το συμβούλιο διακυβέρνησης AI είναι υπεύθυνο για τα πρότυπα επικινδυνότητας. Οι επικεφαλής επιχειρηματικών μονάδων είναι υπεύθυνοι για τη συμμόρφωση μεμονωμένων περιπτώσεων χρήσης. Οι νομικές ομάδες και οι ομάδες ασφαλείας συμβουλεύονται για κάθε έγκριση υψηλού κινδύνου. και το διοικητικό συμβούλιο ενημερώνεται ανά τρίμηνο για την έκθεση σε κίνδυνο σε επίπεδο χαρτοφυλακίου.
Το μητρώο είναι ο επιχειρησιακός πυρήνας. Για κάθε σύστημα τεχνητής νοημοσύνης σε παραγωγή, καταγράψτε τον ιδιοκτήτη του, τον σκοπό, το επίπεδο κινδύνου, τις πηγές δεδομένων εκπαίδευσης, την τελευταία ημερομηνία επικύρωσης και την κατάσταση παρακολούθησης. Αυτό γίνεται το evidence pipeline σας τόσο για εσωτερικούς ελέγχους όσο και για εξωτερικούς ρυθμιστικούς ελέγχους.
Επαγγελματική συμβουλή: Μην δημιουργείτε βαριές πύλες έγκρισης για κάθε αυτοματισμό. Ένα εσωτερικό εργαλείο χαμηλού κινδύνου, ας πούμε, μια σύνοψη σύσκεψης, θα πρέπει να αναθεωρηθεί καθαρά σε μια μέρα μέσω ενός ελαφρού εντύπου αυτοβεβαίωσης. Κρατήστε την πλήρη επισκόπηση της επιτροπής για συστήματα που αφορούν αποφάσεις πελατών, οικονομικά αποτελέσματα ή προστατευμένα δεδομένα. Τα ελαφρύτερα χειριστήρια για αυτοματισμό χαμηλού αντίκτυπου διατηρούν την επιχείρηση ευέλικτη, ενώ τα βαρύτερα μονοπάτια προστατεύουν εκεί που πραγματικά έχει σημασία.
Σε ποιον πρέπει να ανήκουν οι αποφάσεις διακυβέρνησης και τι πρέπει να ελέγχουν;
Η διακυβέρνηση αποτυγχάνει όταν η ευθύνη είναι ασαφής. Αναθέστε αυτούς τους ρόλους ρητά, γραπτώς, προτού το πρώτο σας έργο τεχνητής νοημοσύνης φτάσει στην παραγωγή.
- Το διοικητικό συμβούλιο ή η εκτελεστική ομάδα ορίζει την όρεξη και τον τόνο του κινδύνου. Θα πρέπει να ρωτούν, τουλάχιστον ανά τρίμηνο: Ποια είναι η τρέχουσα έκθεση στον κίνδυνο τεχνητής νοημοσύνης ανά βαθμίδα; Ποια περιστατικά συνέβησαν και πώς επιλύθηκαν; Συμμορφωνόμαστε με δεσμευτικούς κανονισμούς σε κάθε αγορά στην οποία δραστηριοποιούμαστε;
- Το συμβούλιο διακυβέρνησης ή η επιτροπή δεοντολογίας συνεδριάζει με σταθερό ρυθμό, μηνιαία για ενεργά προγράμματα και κατέχει κλιμακούμενες αποφάσεις: αμφισβητούμενες ταξινομήσεις κινδύνου, ευρήματα μεροληψίας που υπερβαίνουν τα όρια αποδοχής και αιτήματα για εξαιρέσεις από την τυπική πολιτική.
- Οι ιδιοκτήτες μοντέλων και οι διαχειριστές χειρίζονται το λειτουργικό επίπεδο: διατηρούν την τεκμηρίωση ενημερωμένη, εκτελούν προγραμματισμένη εκ νέου επικύρωση και ορίζουν το κατώφλι “human-in-the-loop”, το συγκεκριμένο σημείο στο οποίο ένας άνθρωπος πρέπει να ελέγξει πριν από την εκτέλεση μιας ενέργειας.
- Οι αναθεωρητές που εγκρίνουν μια νέα ανάπτυξη θα πρέπει να επιβεβαιώσουν πέντε πράγματα πριν από την υπογραφή: τεκμηριωμένο σκοπό και εύρος, ολοκληρωμένη αξιολόγηση βαθμίδας κινδύνου, αποτελέσματα δοκιμών σε σχέση με καθορισμένα όρια, κατονομαζόμενο υπόλογο κάτοχο και σχέδιο παρακολούθησης με καθορισμένα όρια ειδοποίησης.
Κόκκινες σημαίες που θα πρέπει να σταματήσουν μια κρύα έγκριση: χωρίς κατονομασμένο κάτοχο, χωρίς τεκμηριωμένη μεθοδολογία δοκιμών, ένα επίπεδο κινδύνου που ανατέθηκε από μόνη της από την αιτούσα ομάδα χωρίς ανεξάρτητο έλεγχο ή ένα σχέδιο παρακολούθησης που ελέγχει μόνο το χρόνο λειτουργίας του συστήματος και όχι την ποιότητα εξόδου.
Πώς πρέπει να μετράτε και να παρακολουθείτε τα συστήματα τεχνητής νοημοσύνης όταν βρίσκονται σε λειτουργία;
Η διακυβέρνηση δεν τελειώνει με την έναρξη. Αρχίζει να δημιουργεί τα πιο χρήσιμα δεδομένα του μετά την εκκίνηση, ακριβώς όταν τα περισσότερα προγράμματα σταματούν να δίνουν προσοχή.
Παρακολούθηση πέντε κατηγοριών μετρήσεων: απόδοση μοντέλου σε σχέση με τη γραμμή βάσης, δείκτες δικαιοσύνης σε δημογραφικά τμήματα όπου είναι σχετικό, ποσοστό εξαιρέσεων (πόσο συχνά οι ανθρώπινοι αναθεωρητές παρακάμπτουν το σύστημα), μέσος χρόνος για την αποκατάσταση (MTTR) για επισημασμένα ζητήματα και σήματα μετατόπισης που δείχνουν πότε τα ζωντανά δεδομένα αποκλίνουν από τα δεδομένα εκπαίδευσης.
- Δημιουργήστε τηλεμετρία χρόνου εκτέλεσης που καταγράφει εισόδους, εξόδους και βαθμούς εμπιστοσύνης, όχι μόνο την υγεία του συστήματος.
- Ορίστε όρια ειδοποίησης που να συνδέονται με τον επιχειρηματικό αντίκτυπο και όχι αυθαίρετες στατιστικές περικοπές.
- Σχεδιάστε την ανίχνευση μετατόπισης για να εκτελείται σε ένα χρονοδιάγραμμα, όχι μόνο όταν κάποιος παρατηρήσει ένα πρόβλημα.
- Καταγράψτε όλα όσα χρειάζονται για τον έλεγχο: εισροές αποφάσεων, έκδοση μοντέλου, ανθρώπινες παρακάμψεις και χρονικές σημάνσεις, που διατηρούνται σύμφωνα με τις ρυθμιστικές απαιτήσεις διατήρησης.
Ένας αριθμός που αξίζει να δημιουργήσετε την παρακολούθηση σας γύρω από: ποσοστό εξαιρέσεων. Ένας αυξανόμενος ρυθμός ανθρώπινων παρακάμψεων σε ένα σύστημα που υποτίθεται ότι λειτουργούσε αυτόνομα είναι συχνά το πιο πρώιμο προειδοποιητικό σημάδι μετατόπισης, πολύ πριν οι μετρήσεις απόδοσης υποβαθμιστούν αρκετά για να ενεργοποιήσουν μια τυπική ειδοποίηση.
Ο κύκλος ζωής του περιστατικού ακολουθεί τέσσερα στάδια: ανίχνευση (αυτοματοποιημένη ειδοποίηση ή ανθρώπινη αναφορά), διαλογή (ταξινόμηση σοβαρότητας και αρχικός περιορισμός), αποκατάσταση (διόρθωση ανάπτυξης και επικύρωση) και ενημέρωση βασικής αιτίας (αλλαγή πολιτικής ή μοντέλου για την αποφυγή υποτροπής). Η παράλειψη του τέταρτου σταδίου είναι η πιο συνηθισμένη αποτυχία. Οι ομάδες διορθώνουν το σύμπτωμα και δεν κλείνουν ποτέ τον βρόχο σχετικά με το γιατί συνέβη.
Οι πρώτες 90 ημέρες, έξι μήνες και η μακροπρόθεσμη πορεία
Τα προγράμματα διακυβέρνησης σταματούν όταν οι ηγέτες προσπαθούν να χτίσουν τα πάντα ταυτόχρονα. Ακολουθήστε την εργασία.
Πρώτες 90 ημέρες:
- Ονομάστε έναν υπεύθυνο εκτελεστικό ιδιοκτήτη για τη διακυβέρνηση AI.
- Εκτελέστε ένα πλήρες απόθεμα κάθε συστήματος τεχνητής νοημοσύνης που χρησιμοποιείται αυτήν τη στιγμή, συμπεριλαμβανομένων σκιωδών αναπτύξεων που κανείς δεν έχει εγκρίνει επίσημα.
- Σχεδιάστε και εγκρίνετε μια πολιτική βαθμίδας κινδύνου με τρία ή τέσσερα σαφή επίπεδα.
- Διορθώστε δύο ή τρεις γρήγορες, χαμηλού κινδύνου νίκες, όπως η τεκμηρίωση ενός υπάρχοντος συστήματος, για να δημιουργήσετε οργανωτική δυναμική.
Ορόσημα έξι μηνών:
- Ζωντανή παρακολούθηση βασικής γραμμής σε όλα τα συστήματα υψηλού κινδύνου.
- Ένα λειτουργικό μητρώο μοντέλων που καλύπτει το πλήρες απόθεμα.
- Οι επίσημες πολιτικές δημοσιεύονται και κοινοποιούνται σε ολόκληρο τον οργανισμό.
- Η αρχική εκπαίδευση παραδόθηκε σε ιδιοκτήτες μοντέλων και κριτές.
- Ένας πιλοτικός κύκλος επαναπιστοποίησης που ολοκληρώθηκε σε τουλάχιστον ένα σύστημα.
Οι μακροπρόθεσμες δραστηριότητες του προγράμματος περιλαμβάνουν ετήσιες αξιολογήσεις ωριμότητας σε σχέση με το πλαίσιο που επιλέξατε, σταθερό ρυθμό επαναπιστοποίησης (οι περισσότερες επιχειρήσεις προσγειώνονται σε ετήσια βάση, με συστήματα υψηλού κινδύνου σε μικρότερο κύκλο) και μια πάγια διαδικασία παρακολούθησης νομικών και κανονιστικών αλλαγών σε κάθε δικαιοδοσία όπου δραστηριοποιείτε.
Μια χρήσιμη μόνιμη ατζέντα για την τριμηνιαία ανασκόπηση διακυβέρνησης: περίληψη κινδύνου χαρτοφυλακίου, συμβάντα από την τελευταία συνεδρίαση, επερχόμενες αλλαγές μοντέλου που απαιτούν επαναξιολόγηση, κανονιστικές ενημερώσεις που επηρεάζουν τα τρέχοντα επίπεδα και ανοιχτές εξαιρέσεις που απαιτούν απόφαση.
Πώς κρατάτε τους ενδιαφερόμενους ενημερωμένους και ευθυγραμμισμένους;
Η διακυβέρνηση της τεχνητής νοημοσύνης πεθαίνει αθόρυβα όταν μόνο η ομάδα συμμόρφωσης γνωρίζει ότι υπάρχει. Τα στελέχη εγκρίνουν μια πολιτική, στη συνέχεια οι ομάδες μηχανικών δεν το ακούνε ποτέ και έξι μήνες αργότερα κανείς δεν μπορεί να εξηγήσει γιατί ένα σύστημα ταξινομήθηκε όπως ήταν.
Διαφορετικοί ενδιαφερόμενοι χρειάζονται διαφορετικές πληροφορίες σε διαφορετικά βάθη. Το διοικητικό συμβούλιο θέλει έκθεση σε κίνδυνο σε επίπεδο χαρτοφυλακίου και περιλήψεις συμβάντων, όχι λεπτομέρειες αρχιτεκτονικής μοντέλων. Οι ομάδες μηχανικών χρειάζονται τα κριτήρια κλιμάκωσης κινδύνου και τη ροή εργασιών έγκρισης να διατυπωθούν αρκετά ξεκάθαρα ώστε να μπορούν να αυτοαξιολογηθούν πριν ζητήσουν επίσημη επανεξέταση. Οι ομάδες που αντιμετωπίζουν πελάτες πρέπει να γνωρίζουν ποιες αποκαλύψεις απαιτούνται νομικά ή ηθικά, ώστε να μην πιαστούν να εξηγούν μια απόφαση τεχνητής νοημοσύνης που δεν κατανοούν.
Δημιουργήστε έναν ρυθμό επικοινωνίας που ταιριάζει με αυτήν την παραλλαγή: τριμηνιαίες ενημερώσεις του διοικητικού συμβουλίου, μηνιαίες ενημερώσεις για δυνητικούς πελάτες μηχανικής και προϊόντων και έναν κόμβο εσωτερικής πολιτικής με δυνατότητα αναζήτησης, ώστε ο καθένας να μπορεί να ελέγξει τις τρέχουσες απαιτήσεις χωρίς να υποβάλει αίτημα. Όταν το Πλαίσιο Διακυβέρνησης Μοντέλου AI της Σιγκαπούρης δίνει έμφαση στην επικοινωνία των ενδιαφερόμενων μερών ως αυτόνομο πυλώνα παρά ως εκ των υστέρων σκέψη, είναι επειδή η ασαφής επικοινωνία είναι συνήθως η βασική αιτία όταν οι πολιτικές διακυβέρνησης υπάρχουν στα χαρτιά, αλλά δεν διαμορφώνουν την πραγματική συμπεριφορά.
Τα εξωτερικά ενδιαφερόμενα μέρη έχουν επίσης σημασία. Οι πελάτες που επηρεάζονται από αυτοματοποιημένες αποφάσεις, οι ρυθμιστικές αρχές που ελέγχουν τη συμμόρφωση και οι συνεργάτες που ενσωματώνονται στα συστήματά σας χρειάζονται μια συνεπή, τεκμηριωμένη εξήγηση του τρόπου λειτουργίας του μοντέλου διακυβέρνησής σας, όχι μια αυτοσχέδια απάντηση που δημιουργείται αφού κάτι πάει στραβά.
Πού ταιριάζει η Διακυβέρνηση AI στην υπάρχουσα εταιρική συμμόρφωση;
Η οικοδόμηση της διακυβέρνησης της τεχνητής νοημοσύνης ως νησίδας, αποκομμένης από τις υπάρχουσες λειτουργίες κινδύνου, νομικής και συμμόρφωσης, είναι ένα από τα πιο ακριβά λάθη που μπορεί να κάνει ένας οργανισμός. Αντιγράφει εργασίες και δημιουργεί αντικρουόμενες διαδρομές έγκρισης.
Η διόρθωση είναι δομική. Δρομολογήστε τις αξιολογήσεις κινδύνου AI μέσω της υπάρχουσας διαδικασίας διαχείρισης επιχειρηματικού κινδύνου αντί να δημιουργήσετε μια παράλληλη. Εάν διαθέτετε ήδη ένα μητρώο κινδύνου για λειτουργικό και οικονομικό κίνδυνο, προσθέστε σε αυτό μια κατηγορία κινδύνου τεχνητής νοημοσύνης αντί να διατηρείτε ένα ξεχωριστό υπολογιστικό φύλλο που κανείς δεν διασταυρώνει. Οι νομικές ομάδες και οι ομάδες απορρήτου σας χειρίζονται ήδη τις υποχρεώσεις προστασίας δεδομένων. Η διακυβέρνηση της τεχνητής νοημοσύνης θα πρέπει να επεκτείνει την αρμοδιότητα της ίδιας ομάδας αντί να την αντιγράφει με μια αυτόνομη λειτουργία απορρήτου AI.
Ο εσωτερικός έλεγχος θα πρέπει να αντιμετωπίζει τα συστήματα τεχνητής νοημοσύνης με τον ίδιο τρόπο που αντιμετωπίζει τους οικονομικούς ελέγχους: υπόκειται σε περιοδική, ανεξάρτητη επανεξέταση με βάση τεκμηριωμένα πρότυπα. Εάν ο οργανισμός σας διαθέτει ήδη πιστοποίηση SOC 2 ή ISO 27001, η αντιστοίχιση των ελέγχων AI σε αυτές τις υπάρχουσες οικογένειες ελέγχου, αντί να εφεύρει νέες κατηγορίες, μειώνει σημαντικά τον χρόνο προετοιμασίας του ελέγχου.
Το πρακτικό τεστ: εάν το πρόγραμμα διακυβέρνησης της τεχνητής νοημοσύνης απαιτεί μια εντελώς ξεχωριστή γραμμή αναφοράς, ξεχωριστό σύστημα τεκμηρίωσης και ξεχωριστή διαδικασία ελέγχου από οτιδήποτε άλλο στην εταιρεία, θα έχει περιορισμένους πόρους και θα αγνοηθεί εντός δεκαοκτώ μηνών. Η ενσωμάτωση δεν είναι μια ευχάριστη δομική επιλογή. Είναι αυτό που καθορίζει εάν η διακυβέρνηση θα επιβιώσει μετά το έτος έναρξης της.
Πώς εκπαιδεύετε τις ομάδες να ακολουθούν πραγματικά την πολιτική;
Τα έγγραφα πολιτικής δεν αλλάζουν συμπεριφορά. Τα προγράμματα κατάρτισης, ενισχυμένα από το σχεδιασμό ροής εργασιών, κάνουν.
Η αποτελεσματική εκπαίδευση διακυβέρνησης τεχνητής νοημοσύνης χωρίζεται ανά ρόλο αντί να διεξάγει μία γενική συνεδρία για ολόκληρη την εταιρεία. Οι ιδιοκτήτες μοντέλων και οι διαχειριστές χρειάζονται πρακτική εκπαίδευση σχετικά με το μητρώο, τα κριτήρια βαθμίδας κινδύνου και πώς να τεκμηριώνουν σωστά ένα σχέδιο δοκιμών, ιδανικά με ένα πραγματικό παράδειγμα από τη δουλειά της δικής τους ομάδας αντί για ένα γενικό πρότυπο. Τα στελέχη και τα μέλη του διοικητικού συμβουλίου χρειάζονται μια πιο σύντομη ενημέρωση υψηλότερου επιπέδου που θα επικεντρώνεται στις αποφάσεις σχετικά με την όρεξη για κινδύνους και τις ερωτήσεις που πρέπει να κάνουν κατά τη διάρκεια τριμηνιαίων ανασκοπήσεων. Οι υπάλληλοι της πρώτης γραμμής που χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης καθημερινά χρειάζονται πρακτική καθοδήγηση σχετικά με το τι επιτρέπεται, τι απαιτεί αποκάλυψη στους πελάτες και με ποιον να επικοινωνούν όταν κάτι φαίνεται λάθος.
Η διαχείριση αλλαγών λειτουργεί καλύτερα όταν η νέα διαδικασία είναι ευκολότερη από την παλιά λύση. Εάν η αναφορά ενός προβληματισμού σχετικά με την τεχνητή νοημοσύνη απαιτεί τη συμπλήρωση μιας φόρμας επτά πεδίων που είναι θαμμένα σε τρία μενού βαθιά, οι άνθρωποι δεν θα το κάνουν. Εάν είναι μια σημαία με ένα κλικ μέσα στο εργαλείο που ήδη χρησιμοποιούν, θα το κάνουν. Δημιουργήστε τον μηχανισμό αναφοράς στις υπάρχουσες ροές εργασίας αντί να προσθέσετε μια ξεχωριστή εφαρμογή διακυβέρνησης που κανείς δεν ανοίγει εθελοντικά.
Ανανεώστε την προπόνηση ετησίως τουλάχιστον και αμέσως μετά από οποιαδήποτε αλλαγή πολιτικής ή σημαντικό περιστατικό. Μια πολιτική που αντιμετώπισαν οι εκπαιδευμένοι υπάλληλοι μία φορά κατά την επιβίβαση και ποτέ ξανά, στην πράξη, δεν είναι καθόλου πολιτική.
Τι έχουν μάθει με τον σκληρό τρόπο τα προγράμματα πρώιμης διακυβέρνησης;
Οι οργανισμοί που υπερασπίστηκαν τη διακυβέρνηση της τεχνητής νοημοσύνης τα τελευταία δύο ή τρία χρόνια τείνουν να συγκλίνουν στα ίδια σκληρά μαθήματα, ανεξαρτήτως κλάδου.
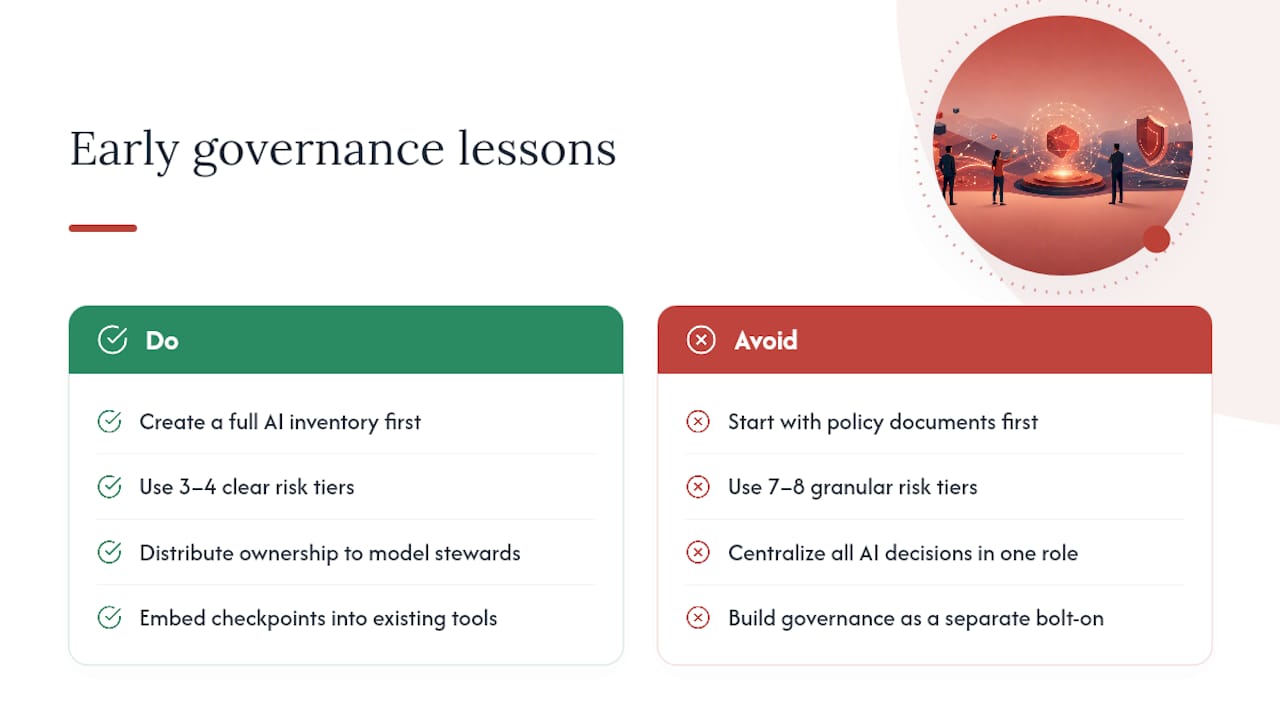
Το πιο συνηθισμένο πρώιμο λάθος είναι να ξεκινήσετε με έγγραφα πολιτικής αντί για απόθεμα. Οι ομάδες ξοδεύουν μήνες για να συντάξουν έναν ολοκληρωμένο χάρτη ηθικής τεχνητής νοημοσύνης, ενώ σκιώδη εργαλεία τεχνητής νοημοσύνης, λογαριασμοί ChatGPT, μη εγκεκριμένα σενάρια αυτοματισμού, ανεπίσημες ενσωματώσεις μοντέλων, πολλαπλασιάζονται σε τμήματα με μηδενική ορατότητα. Το απόθεμα πρέπει να είναι πρώτο. Δεν μπορείς να κυβερνήσεις αυτό που δεν μπορείς να δεις.
Το δεύτερο μάθημα είναι ότι η βαθμίδα κινδύνου αποτυγχάνει όταν είναι πολύ λεπτομερής. Προγράμματα που ξεκινούν με επτά ή οκτώ επίπεδα κινδύνου καταρρέουν υπό τη δική τους πολυπλοκότητα μέσα σε ένα χρόνο. Οι ομάδες δεν μπορούν να ταξινομούν με συνέπεια περιπτώσεις χρήσης και οι διακρίσεις μεταξύ γειτονικών επιπέδων γίνονται αυθαίρετες. Τρεις ή τέσσερις βαθμίδες, σαφώς καθορισμένες με συγκεκριμένα παραδείγματα για το καθένα, διατηρούνται πολύ καλύτερα στην πράξη.
Το τρίτο μάθημα αφορά την ιδιοκτησία. Προγράμματα όπου ένας μόνο υπεύθυνος συμμόρφωσης κατέχει όλες τις αποφάσεις σχετικά με τον κίνδυνο τεχνητής νοημοσύνης συμφορούνται αμέσως μόλις το χαρτοφυλάκιο τεχνητής νοημοσύνης ξεπεράσει μια χούφτα συστήματα. Τα προγράμματα που κλιμακώνονται κατανέμουν την καθημερινή ιδιοκτησία σε διαχειριστές μοντέλων που είναι ενσωματωμένοι σε επιχειρηματικές μονάδες, με ένα κεντρικό συμβούλιο να χειρίζεται μόνο τις κλιμακώσεις και τη ρύθμιση προτύπων, αντικατοπτρίζοντας το υβριδικό μοντέλο λειτουργίας που υιοθετούν τελικά οι περισσότερες ώριμες επιχειρήσεις.
Το τέταρτο, και πιο υποτιμημένο, μάθημα είναι ότι επιβιώνει η διακυβέρνηση που έχει δημιουργηθεί ως μπουλόνι στα υπάρχοντα εργαλεία. Η διακυβέρνηση που έχει δημιουργηθεί ως ξεχωριστό παράλληλο σύστημα, ένας νέος πίνακας εργαλείων, μια νέα εφαρμογή έγκρισης, μια νέα γραμμή αναφοράς, εγκαταλείπεται μόλις εξασθενίσει η αρχική ώθηση συμμόρφωσης. Η ενσωμάτωση σημείων ελέγχου διακυβέρνησης στα εργαλεία που χρησιμοποιούν ήδη οι ομάδες καθημερινά είναι αυτό που κάνει τη διαφορά μεταξύ μιας πολιτικής που ζει και μιας πολιτικής που πεθαίνει αθόρυβα σε μια κοινή μονάδα δίσκου.
Ποια εργαλεία υποστηρίζουν στην πραγματικότητα τη διακυβέρνηση σε κλίμακα;
Μη αυτόματη διακυβέρνηση, υπολογιστικά φύλλα παρακολούθησης αποθέματος μοντέλων, αλυσίδες email για εγκρίσεις, λειτουργεί για μια χούφτα συστήματα τεχνητής νοημοσύνης. Καταρρέει κάπου μεταξύ δέκα και τριάντα συστημάτων, ανάλογα με την οργανωτική πολυπλοκότητα.
Τα μητρώα μοντέλων, είτε πρόκειται για ειδικά κατασκευασμένες πλατφόρμες διακυβέρνησης τεχνητής νοημοσύνης είτε για επεκτάσεις των υπαρχόντων εργαλείων MLOps, σας δίνουν μια ενιαία πηγή αλήθειας για το τι έχει αναπτυχθεί, ποιος το κατέχει και το τρέχον επίπεδο κινδύνου. Τα εργαλεία αυτοματοποιημένης παρακολούθησης και παρατηρησιμότητας επισημαίνουν τη μετατόπιση και την υποβάθμιση της απόδοσης χωρίς να απαιτείται από κάποιον να θυμάται τον έλεγχο χειροκίνητα. Οι πλατφόρμες αυτοματισμού ροής εργασίας μπορούν να επιβάλουν πύλες έγκρισης απευθείας μέσα στα εργαλεία που χρησιμοποιούν ήδη οι ομάδες, επομένως ένα αίτημα τεχνητής νοημοσύνης υψηλού κινδύνου κατευθύνεται αυτόματα στον σωστό αναθεωρητή αντί να βασίζεται σε κάποιον που θυμάται την πολιτική.
Το μοτίβο που αξίζει να σημειωθεί: η τεχνολογία διακυβέρνησης λειτουργεί καλύτερα όταν είναι ενσωματωμένη σε υπάρχοντα λειτουργικά συστήματα, στο CRM, στην πλατφόρμα έκδοσης εισιτηρίων, στον αγωγό ανάπτυξης, αντί να είναι βιδωμένη ως ξεχωριστή εφαρμογή συμμόρφωσης μόνο. Μια καταχώρηση μητρώου που ενημερώνεται αυτόματα κατά την αναδιάταξη ενός μοντέλου είναι πολύ πιο αξιόπιστη από αυτή που εξαρτάται από το ότι μια ομάδα θυμάται να υποβάλει αίτημα αλλαγής. Αυτή είναι η διαφορά μεταξύ της διακυβέρνησης που δημιουργεί πραγματικές αποδείξεις και της διακυβέρνησης που δημιουργεί έγγραφα που κανείς δεν εμπιστεύεται κατά τη διάρκεια ενός πραγματικού ελέγχου.
Γιατί η Διακυβέρνηση πρέπει να ζει μέσα στη ροή εργασίας, όχι δίπλα της
Οι περισσότερες συμβουλές διακυβέρνησης της τεχνητής νοημοσύνης αντιμετωπίζουν την πολιτική και την εφαρμογή ως δύο ξεχωριστά έργα: πρώτα γράψτε το πλαίσιο, μετά δημιουργήστε τα συστήματα. Στην πράξη, αυτή η ακολουθία παράγει διακυβέρνηση που κανείς δεν ακολουθεί, επειδή οι έλεγχοι υπάρχουν κάπου όπου μια πολυάσχολη ομάδα δεν φαίνεται ποτέ.
Το μοτίβο που αξίζει να εφαρμόσετε στο δικό σας πρόγραμμα είναι αντίστροφο. Δημιουργήστε την ανασκόπηση ανθρώπινου δυναμικού, την επανάληψη του CRM, το αρχείο καταγραφής αποφάσεων, απευθείας στη ροή εργασίας που χρησιμοποιεί ήδη μια ομάδα. Όταν ένα σύστημα πιστοποίησης υποψήφιων πελατών εγγράφει το σκεπτικό του στο ίδιο πεδίο CRM που ελέγχει ένας εκπρόσωπος πωλήσεων, η ίχνος ελέγχου υπάρχει χωρίς να κάνει κανείς επιπλέον δουλειά. Όταν μια πύλη έγκρισης βρίσκεται μέσα στο εργαλείο, ένας προσαρμογέας αξιώσεων που ανοίγει ήδη κάθε πρωί, το βήμα διακυβέρνησης φαίνεται σαν μέρος της δουλειάς και όχι ένας φόρος συμμόρφωσης που επιβάλλεται πάνω του.
Η αντιστάθμιση είναι πραγματική και αξίζει να ονομαστεί ξεκάθαρα. Η ενσωμάτωση στοιχείων ελέγχου σε υπάρχοντα εργαλεία απαιτεί περισσότερο χρόνο από το να βιδωθεί σε ξεχωριστό ταμπλό και απαιτεί γνήσια κατανόηση του τρόπου λειτουργίας της ροής εργασιών μιας ομάδας πριν γράψει μια γραμμή αυτοματισμού. Αλλά η ανταμοιβή είναι ένα μοντέλο διακυβέρνησης που ανήκει στους ανθρώπους που το χρησιμοποιούν, όχι ένα δεσμευτικό πολιτικής που διατηρείται από μια ομάδα συμμόρφωσης που δεν βλέπει ποτέ πώς συμπεριφέρεται στην πραγματικότητα η τεχνητή νοημοσύνη καθημερινά. Μια καταχώριση μητρώου μοντέλου που ενημερώνεται ως μέρος μιας διοχέτευσης ανάπτυξης ξεπερνά ένα υπολογιστικό φύλλο που κάποιος ξεχνά να ενημερώσει κάθε φορά.
Theodoros Ampas
Λάβετε βοήθεια για να μετατρέψετε αυτό το πλαίσιο σε λειτουργικό σύστημα
Η ανάγνωση για τη ΔΙΑΚΥΒΕΡΝΗΣΗ, τη ΧΑΡΤΗ, τη ΜΕΤΡΗΣΗ και τη ΔΙΑΧΕΙΡΙΣΗ είναι ένα πράγμα. Η δημιουργία ενός μητρώου μοντέλων που ενημερώνεται μόνο του, μιας πύλης έγκρισης που βρίσκεται μέσα στο CRM σας και ενός σημείου ελέγχου που χρησιμοποιεί πραγματικά μια πολυάσχολη ομάδα. Μια εφαρμογή καλής διακυβέρνησης περιλαμβάνει αφιέρωμα χρόνου σε πραγματικές πωλήσεις, μάρκετινγκ και επιχειρησιακά εργαλεία πριν από τον σχεδιασμό οποιουδήποτε ελέγχου, έτσι ώστε το επίπεδο διακυβέρνησης να ταιριάζει με τη ροή εργασίας που εκτελεί ήδη η ομάδα αντί να προσθέσει ένα σύστημα που πρέπει να θυμάται να ελέγξει.
Μια ενσωματωμένη προσέγγιση σημαίνει ότι η ίχνος ελέγχου, το αρχείο καταγραφής αποφάσεων και η επιστροφή του CRM ενσωματώνονται απευθείας στα συστήματα που χρησιμοποιούν οι άνθρωποι καθημερινά, με εποπτευόμενη παράδοση, ώστε η ομάδα να καταλήγει να κατέχει και να κατανοεί τι κατασκευάστηκε αντί να εξαρτάται από εξωτερική συντήρηση. Μια τέτοια δέσμευση ξεκινά συνήθως με έλεγχο των τρεχουσών ροών εργασίας και της έκθεσης σε κίνδυνο τεχνητής νοημοσύνης, ακολουθούμενη από την εφαρμογή και, όπου είναι χρήσιμο, μια συνεχή συνεργασία για τη διατήρηση των ελέγχων ενημερωμένα καθώς εξελίσσονται τα συστήματα. Εάν είστε έτοιμοι να μεταβείτε από ένα πλαίσιο διακυβέρνησης σε χαρτί σε ένα που τρέχει μέσα στα πραγματικά εργαλεία σας, εξερευνήστε τις ενσωματωμένες υπηρεσίες τεχνητής νοημοσύνης προσφέρει ο Theodorosampas και ξεκινήστε τη συζήτηση σχετικά με το πού ζει πραγματικά ο κίνδυνος σας.
Πηγές
- Artificial Intelligence Risk Management Framework (AI RMF 1.0): NIST
- Regulatory framework on AI: European Commission
- Model AI Governance Framework: PDPC (Singapore)
- AI Risk Management Framework: NIST (overview page)